
Agenti AI nel SOC: cosa insegna il caso Sophos con Daybreak sulle indagini di sicurezza
Quando un centro operativo di sicurezza riceve ogni giorno una montagna di eventi, il collo di bottiglia non è quasi mai il rilevamento: è l'indagine. Il caso Sophos, raccontato da OpenAI, è interessante proprio perché mostra come si può mettere un agente AI dentro questo passaggio senza togliere le persone dal ciclo decisionale.
## Cosa ha fatto Sophos
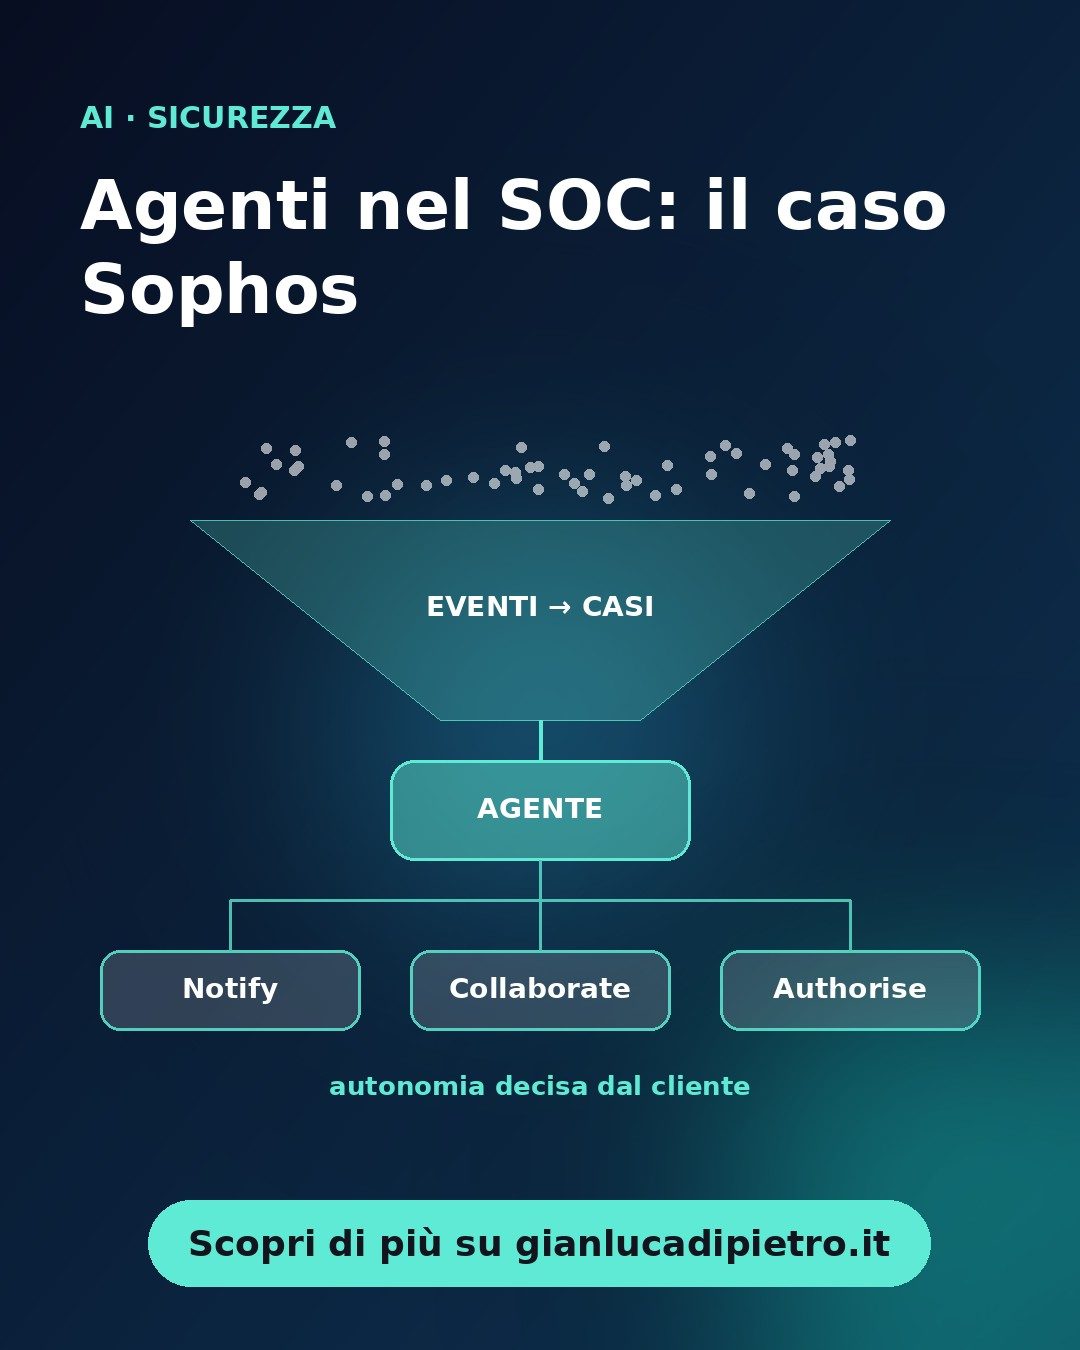
Sophos gestisce il proprio sistema di difesa Fusion, con servizio MDR (Managed Detection and Response), raccogliendo dati da oltre 500 integrazioni di terze parti oltre che dai propri prodotti. I sensori producono trilioni di eventi al giorno; dopo il filtraggio restano circa 1.000–2.000 casi per i nove SOC dell'azienda.
Su ogni caso lavora un agente investigativo che raccoglie il contesto del cliente, i rilevamenti, gli indicatori di compromissione e la threat intelligence pertinente. Poi un modello di pianificazione segue un ciclo pianifica–esegui–verifica: costruisce un piano d'indagine, completa i passaggi e produce un riepilogo con le azioni di risposta suggerite. A questo punto entra l'analista, che rivede il riepilogo; altri agenti possono poi eseguire parti della risposta.
I numeri dichiarati: il tempo medio per i casi gestiti con gli agenti scende da circa 38 minuti a 89 secondi, con una riduzione del tempo di indagine del 96%, e il 52% dei casi MDR viene risolto end-to-end dall'AI. Sono cifre fornite dalle aziende in un case study pubblicato da OpenAI, quindi vanno lette come indicative e non come benchmark indipendente.
## La parte che conta: tre livelli di autonomia
Più dei tempi, mi interessa il modello di controllo. Sophos offre al cliente tre modalità: in *Notify* l'azienda indaga e raccomanda, ma è il cliente ad agire; in *Collaborate* le due parti lavorano insieme prima di qualsiasi azione; in *Authorise* Sophos può rispondere direttamente per conto del cliente. Le azioni potenzialmente distruttive, come isolare una macchina o disabilitare un account, richiedono comunque un controllo umano adeguato, e ciò che non è adatto a un agente viene passato al giudizio degli analisti.
È uno schema replicabile anche fuori dal mondo SOC: autonomia graduata, decisa dal cliente, con confini calibrati da chi conosce il mestiere. Il 52% di casi automatizzati significa anche che quasi la metà richiede ancora una persona, e questo è un dato sano, non un difetto.
## Cosa significa per una PMI o per un sistemista
Una PMI italiana non ha nove SOC, ma il pattern si applica in piccolo. Un'infrastruttura tipica produce log di firewall, endpoint, posta e directory; la maggior parte del tempo se ne va nel mettere insieme il contesto di un allarme (chi è l'utente, che cosa ha fatto prima, l'indirizzo è noto?), non nel decidere. È lì che un agente fa risparmiare ore. Il lato rischioso è l'automazione della risposta: un agente che blocca un account amministrativo alle tre di notte per un falso positivo crea un incidente vero.
Ci sono poi tre cautele. La prima: i dati di un case study sono dichiarati dall'azienda, quindi prima di fidarsi conviene misurare sui propri casi. La seconda: la pagina non elenca errori né casi di fallimento, e un agente investigativo va valutato anche su quelli. La terza: lo stesso responsabile tecnico di Sophos ricorda che l'AI non sostituisce i fondamentali, cioè patching, protezione degli endpoint, MFA, segmentazione di rete e operazioni di sicurezza solide.
## In pratica
- **Mappa le tue indagini ripetitive**: elenca i tre tipi di allarme che ti fanno perdere più tempo e scrivi quali informazioni raccogli sempre prima di decidere; quella è la lista di compiti da dare a un agente.
- **Definisci i tuoi tre livelli**: per ogni azione di risposta (notifica, isolamento, blocco account) decidi se l'AI può solo suggerire, proporre con approvazione o agire in autonomia, e metti per iscritto le eccezioni.
- **Misura prima di fidarti**: fai girare l'agente in sola lettura su incidenti passati già chiusi e confronta riepilogo e azioni suggerite con quelle che avevi scelto tu.
## Dimmi la tua
Usi già l'AI per triage e indagini sui log, o preferisci tenerla fuori dalla risposta agli incidenti? Scrivilo nei commenti, condividi l'articolo con chi gestisce la sicurezza in azienda e iscriviti al blog per i prossimi approfondimenti.
Fonte: OpenAI, «Sophos cuts threat investigation time by 96% with OpenAI Daybreak», 9 ottobre 2026 — https://openai.com/index/sophos
AI, sicurezza informatica, SOC, agenti AI, OpenAI